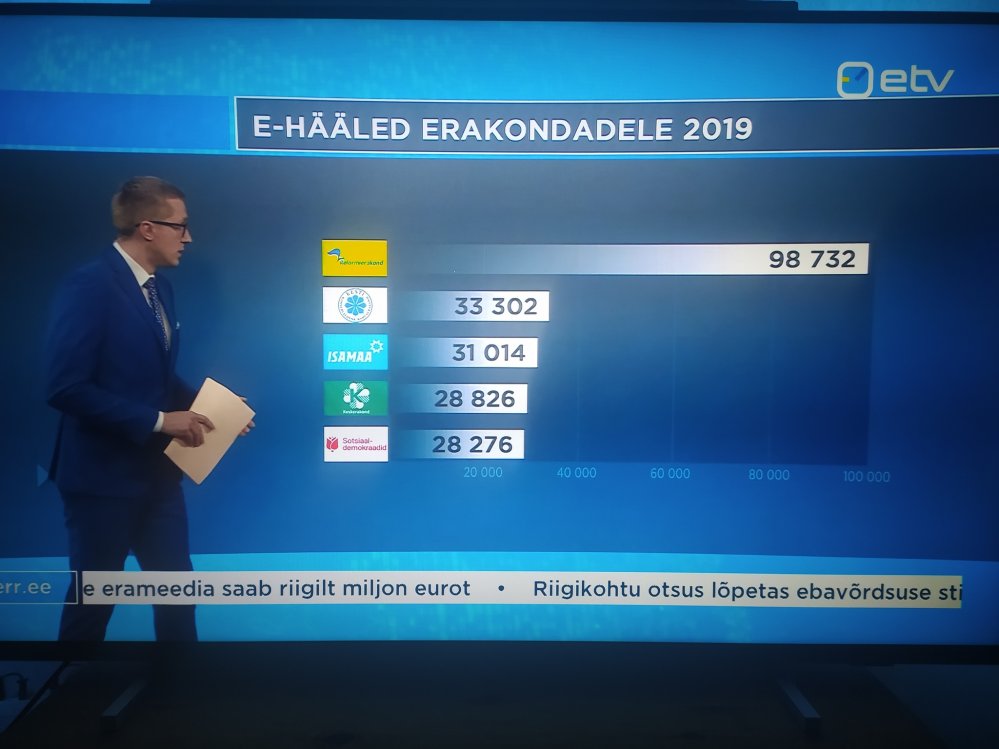
No muidugi , unustad ära süvariigi Helmedele näkkupanemist. Elmar Vaher, e-valimiste auditi vältimiseks kapo abil riigipöörde korraldamine .....
Ainult siis kui siseminister EKRE st oli , muutus riigiametnik pühaks lehmaks , keda vallandada ei saa, osta omale riigi krediitkaardi eest niipalju asju kui tahad....
Üleüldse on sellised debiilsed näited nagu " nad olid ju ka 1a 8 kuud võimul " naeruväärsed. Võrdle reffide valitsemisajaga, natuke imelik ei tundu sellist näidet tuua?
Sujuvalt unustatakse ära, et sellal kui noorkaabu oli rahandusminister oli ühtlasi ka covidpaanika kogu maailmas ja ta oli lihtsalt sunnitud eelarve üsna suurde defitsiiti laskma. Lasti igal pool .
Ja niisugust iba, et Ref oli võimult välja tõrjutud, on lihtsalt öäkk ! lugeda.
Ref oli Riigikogus Ratase valitsuste ajal opositsioonis, kuid oli peaministripartei olnud viimased 11 aastat järjest ja selle ajaga mehitas oma jopedega kõik ametkonnad, eriteenistused ja muuseas ka kohtud. Nende käes on tegelik võim .
USA-s oli Obama võimul vaid 8 aastat ja selle ajaga mehitati kogu vähegi tähtsad ametkonnad ja eriteenistused, samuti kohtud omade ustavate jopedega.
Trump ei suutnudki oma esimesel ametiajal neid oma kogenematuse tõttu puhastada, ei suutnud isegi mitu aastat lojaalset meeskonda kokku panna ja suuresti just seepärast kaotas ka 2020.a. valimised seniilsele automaatallkirjale .
Teisel ametiajal on ta juba kogenum, ta ei pea enam oma tähtsaid kabinetiliikmeid iga paari kuu tagant lahti laskma ja see puhastus endale juured alla ajanud vabariiklaste-vaenulikus süva- ja püsiriigis läheb paremini
Mis haridus sellel Ireene Kilusk'il on?
Enamus e-hääletuse teemalist kriitikat jõuab tavaliselt selle küsimuseni välja, alustaks siis kohe sellest.
Seni pole ühtegi sõltumatut tõendit, mis viitaks sellele, et „e-valimised on mastaapne valimispettus“.
Kahjuks ei võimalda vaatlejate süstemaatiline tõrjumine ja reaalse vaadeldavuse puudumine serverite tasemel väita ka vastupidist, et valimispettust ei ole toimunud.
Tegelikult ma olen ekre suhtes üsna skeptiline ja tahaks näha, et ka mõned teised erakonnad hakkas asja tõsiselt võtma. Kahjuks puudub erakondades adekvaatne kompetents.
Mina isiklikult loen vaatlejate raporteid ja muidu lugusid sellest kuidas neid tõrjutakse. Just e-hääletuse puhul.
Kes tahab lugeda neid raporteid see on lugenud ka. Aga kes ei taha sellele võibki neid linke jääda postitama ja ikka väidab et mingeid rikkumisi ei ole tuvastatud.
E-valimistega on nüüd Eestis kõik, otsustatud.
"Valimiste järgselt tuleb taas tõdeda, et ainus erakond Eesti poliitilisel maastikul, kes soovib päriselt muutusi, on EKRE.
https://www.err.ee/1609845807/ekre-soovib-volikogu-avaldusega-e-valimiste-kaotamist
Ei viitsi ega taha külahullude ning panikööridega (ja eriti it-pagulasega) diskussiooni laskuda, jätan vaid selle siia, tundub, et on lahti harutatud ekreiitide jt. FUDd piisavalt:
https://epl.delfi.ee/artikkel/120391179/kas-toesti-must-auk-suur-ulevaade-e-valimiste-usaldusvaarsusest-ja-eksivaidetest
Selline pealkiri siis: "KOOS Organisatsioon Osutab Suveräänsusele soovib partei kongressi avaldusega Nõukogude Liidu taastamist".
Kas "it-pagulane" on see isik kes pages it eest minema, nii et päkad välkusid?
Mul ei ole selle artikli autorite vastu isiklikult midagi, aga millegipärast alati lahatakse nende inimeste elulugusid detailideni, kes on e-hääletuses kahtleval seisukohal. Seega vaataks, kes on pooldajad. Mäletatavasti peavad nad olema võimelised lahendama diferentsiaalvõrrandeid ja olema kuulunud rahvusvaheliste informaatikaolümpiaadide meeskondadesse.
Kes need e-valimiste spetsialistid siis on:
Marta Vunš:
2023 - praegu: ajakirjanik - Delfi faktikontroll
2021 - praegu: magistriõpe - Tartu Ülikool - ajakirjandus
2018 - 2021: üliõpilane - Tartu Ülikool - ajakirjandus
2016 - 2022: tantsuõpetaja
Mari-Liis Somelar:
2024 - praegu: ajakirjanik - Delfi
2022 - 2023: pressiesindaja - LGBT ühing
2022 - 2023: abiõpetaja - Tartu Ülikool
2020 - 2021: intern - Kaitseministeerium, Miltton New Nordics
2019 - 2025: üliõpilane - Tartu Ülikool - ajakirjandus (magister)
2014 - 2019: kommunikatsioonispetsialist - MTÜ Liivimaa Lihaveis
Siim Tamme:
2025 - praegu: intern - Balti Uuringute Instituut
2025: intern - Delfi
2024 - praegu: magistriõpe - Sciences Po (Prantsusmaa)
2019 - 2023 - üliõpilane - Glasgow Ülikool - ajalugu (1st Honours on iseenesest tugev saavutus)
Karjub kohe tugevasti diferentsiaalvõrrandite lahendamise võimekuse ja juba kooliajal maailmatasemel progemisoskuse järgi.
Päris hea seltskonna promo esitled siin kui spetsialistide oma. Ei jää üle muud selgitust , kui ise oled samasugune "spetsialist" nagu need päevalehe omad ......
Jajah tampige sõnumitoojaid kui sõnum ei sobi pähekasvanud narratiiviga.
Need helmekeste väited on järjest seal ümberlükatud, mitte ajakirjanike arvamusega vaid faktidega audititest, seadustest, raportitest jne.
Auditeid: www.valimised.ee/et/e-haaletamine/vaatlemine-auditeerimine-ja-testimine
Tahaks nii pooldajatele kui ka skeptikutele südamele panna, et sildistamised stiilis "Oled külahull!" ning "Ise oled külahull!" pole argumendid, vaid propagandavõtted, mille ainus eesmärk saab olla argumenteeritud diskussiooni "neutraliseerimine" - eks meil kõigil mõnikord lipsavad emotsionaalsed pursatused loogilisest mõtlemisest ette, kuid kes selliseid manipulatsioonivõtteid pidevalt ja sihikindlalt kasutavad, need toimetavad küll selgelt halvas usus - hakka või arvama, et mõnigi on "parteikoolis" usinalt kõiki manipulatsioonitehnikaid süstemaatiliselt õppinud lausa.
Näiteks esimene fakt oli see, et audiitor ei teinud tookord pistelist kontrolli, kuigi nii hiljem korduvalt väideti ja seega valetati.
Ajakirjanikud üritavad seal seda välja vabandada ja fakte mustast valgeks rääkida.
Faktid opexi moodi - "külahullud", "paniköörid", "it-pagulased", "ekreiidid" - ja seda vaid ühest lühikesest aga faktirikkast postitusest!
Otsinguga tuleb veel opexi moodi fakte välja: "uhhuud", "kesikud", "ekretiinid", "krimierakonna valijad UK-st" jms.
Ei ole isiklikud rünnakud ... ei ole üldse ...
raulir02/11/25 17:48Näiteks esimene fakt oli see, et audiitor ei teinud tookord pistelist kontrolli, kuigi nii hiljem korduvalt väideti ja seega valetati.
Kui mind nüüd mälu ei peta, siis kas mitte ei väitnud vaatleja ERR-is avaldatud artiklis, et valetamise kohta Riigikohus olevat juba otsustanud, et 1) Riigi Valimisteenistusel on õigus valetada ning 2) kohtutel puudub õiguslik alus valetavate ametnike karistamiseks? Kui nii, siis Riigikohtult väga selge sõnum: "Ise oled loll kui riigi juttu usud!" :) Seljuhul jääb selgusetuks, miks nähakse samaaegselt nii palju vaeva täpipealt vastupidise sõnumi "Usu alati riigi juttu!" kallal :clown_face:
Küsimus: miks nimetus “krimierakonna valijad UK-st” isiklik rünnak peaks olema?
Või siis nimetused “uhhuud”, “kesikud”, “ekretiinid” peaksid olema isiklikud rünnakud?
Sildistamine.
Sinu tasemelt vaadates on see muidugi samal tasemel diferentsiaalvõrranditega.
Sildistamine ei ole isiklik rünnak.
Noh, samas, igaüks võib ju vabatahtlikult iga olematu asja peale solvuda, aga siis on see ju tema enda probleem.
Kui isikule lisatakse silt, mis sildistaja arvates on negatiivne, siis on see isiklik rünnak selle isiku vastu.
Üldiselt on tegemist sildistamise nimelise demagoogiavõttega.
Need asjad ei välista üksteist.
Kusjuures sildistatav ei pea ise solvuma. Sildistaja eesmärk isikliku rünnaku puhul on vähendada sildistatu usaldusväärsust teiste silmis.
Millisest isikustest on jutt? Nime pole ju juures. Näiteks kui ma kasutan nimetust "ekreiidid", siis võib olla tegu negatiivse asjaga, aga isiklik see pole.
Teist pidi, üleüldse, miks peaksid nn. isiklikud rünnakud olema keelatud? Muidugi kui need on objektiivselt isiklikud rünnakud.
ttrust02/11/25 18:29Teist pidi, üleüldse, miks peaksid nn. isiklikud rünnakud olema keelatud? Muidugi kui need on objektiivselt isiklikud rünnakud.
Sest need ei näita e-hääletuse demokraatlikuse kohta mitte kui midagi.
Nn. "isiklikud rünnakud" ei peagi näitama e-hääletuse demokraatlikuse kohta mitte midagi, sest nn. isiklik rünnak on mitte ründaja peas olev asi vaid selle isiku peas olev asi kes tunneb äkitselt, et teda hirmsasti rünnati ja solvati ja ta sisemuses tunneb, et ta peaks kohe hakkama hädakisa tegema ja ka peaks kaebama minema.
Kui aga solvatu otsustab asju mitte isiklikult võtta ja mitte solvuda, siis ei saa ka nii lihtsalt talle liiga teha. Näed, näiteks: kompuuterkarsson. Tema järjepidevus on hämmastav ja ei mingit hädaldamist sealt august.
To: raulir
Miks ma peaks sind spämmiks märkima? Mul kulub oma aeg eelneva läbi seedimisele ja sulle vastuse kirjutamisele, see et siia vahepeal terve posu mingit kustutatud teksti tekib, on alles takkajärgi näha. Ütleme, et see oli üllatus ja ma mõtlesin et kas brauser läks hulluks?
Huvitav, kas LHV annaks teada, kes seda teeb, peab vist olema mitu märkijat?
To: raulir
Ära võta seda isiklikult. Kui mingi tekst on kustunud, siis tulebki nii võtta, et nii ongi vaja ja ei ole vaja iga hinna eest punnitada, et see tekst siia ikka ilmuks ja siin säiliks. Ju siis pole vaja sellist teksti siia pista.
ttrust02/11/25 18:43nn. isiklik rünnak on mitte ründaja peas olev asi vaid selle isiku peas olev asi kes tunneb äkitselt, et teda hirmsasti rünnati ja solvati ja ta sisemuses tunneb, et ta peaks kohe hakkama hädakisa tegema
Näiteks sildistati isegi 7-aastaseid moslemite grupivägistatuid Inglismaal kuni viimase ajani "lapsprostituutideks".
Täiesti ilmselt oli tegemist isikliku rünnakuga, st demagoogilise rünnakuga isiku vastu. Ja see andis ründajatele kohtus (ja muudes riigistruktuurides) ka kuni viimase ajani eelise.
Lapsed ise ei saanud arugi, mida see sildistamine tähendas. St ei olnud tegemist vaid nende endi alusetu solvumisega ja hädakisaga ainult selle tõttu.
Miks on vaja mingil kolmandal grupil isikutel märkida see kui "promotional message or advertising"?
Mul läheb endal ka aega seedimiseks :slight_smile:
Tead, midagi pole teha, Eesti sotsialistliku päevalehe tsiteerijad ei vääri enamat....
ttrust02/11/25 18:43Nn. "isiklikud rünnakud" ei peagi näitama e-hääletuse demokraatlikuse kohta mitte midagi, sest nn. isiklik rünnak on mitte ründaja peas olev asi vaid selle isiku peas olev asi kes tunneb äkitselt, et teda hirmsasti rünnati ja solvati ja ta sisemuses tunneb, et ta peaks kohe hakkama hädakisa tegema ja ka peaks kaebama minema.
Väidetav oponendipoolne hirmus solvumistunne eksisteerib vaid ründaja peas, oponeeriti siiski loogikatühiste pseudoargumentide vastu, samuti nende järjekindla mängutoomise vastu, mida kokkuvõtvalt saab käsitleda rünnakuna diskussiooni kui sellise vastu.
Huvitav, miks arvatakse et kirja teel hääletamine on turvaline ja väljamaal olevad võiks seda kasutada, aga e-hääletus ei ole?
Omnivas aurutatakse ümbrikud lahti ja vaadatakse, kas on õige erakond kirjas.
Üsna pikk jutt e-hääletuse probleemidest, selgitab Märt Põder: https://www.youtube.com/watch?v=MJWgSBWXFtU&t=1222s
Käsitletakse ka küsimust, et kas peakski vaatlejad kõrvaldama ja piisaks valitsuse poolt palgatud audiitorist, nagu mõned ka siin õigeks peavad.
Nagu ka paljude muude e-asjadega.
decibel04/12/25 20:38E-hääletusega on nüüd finito.
Tuleb ka post quantum crypto aga me ju teame, et see ei ole e-hääletuse põhiline probleem. Probleem on ikka häälte kokkulugemise mitte kontrollitavuses.
https://csrc.nist.gov/projects/post-quantum-cryptography
Süsteemi uurinud Tallinna tehnikaülikooli infotehnoloogia teaduskonna teadur Tarvo Treier tekitas veaolukordi, et näha, kuidas audiitorite ametlik kontrolltööriist neile reageerib.
Treier tuvastas kokku 37 võimalikku veastsenaariumi, millest omakorda kasutas eksperimendis 17. Audiitorite kontrolltööriist tuvastas neist vaid viis.
https://www.err.ee/1609885552/teadlane-tuvastas-e-haaletamise-auditeerimissusteemis-mitmeid-lunkasid
Pärl on muidugi Valimisteenistuse kommentaar, e-valimised on turvalised ja seda vahetult peale feilimist . masendav
Imelik et TTÜ d tühistama pole juba hakatud
Sama möll käib FBs. Ka... artikkel on "klikkbait". Ilmneb kaudne seos refereeritud tööga:
Vaadake parem "päris asja"
https://ieeexplore.ieee.org/document/11271237
ja kelle jaoks see on liiga karm lugemine, siis TalTechi ametlik artikkel:
https://taltech.ee/uudised/taltechi-it-teadlased-aitasid-e-haaletamise-auditeerimise-muuta-labipaistvamaks
Toetugem ikka allikatele mitte ärgem võimendagem p...ska mida klikipüüdjad on välja punnitanud?!?
Geenius annab võimaluse kogu teema "klikkbaitiks" tituleerida. ETV Tervisioon paneb autorit intervjueerima spordireporteri kes mokk töllakil vahib suhu ja ei saa midagi aru mida räägitakse. Autori ülesanne tundub olevatki järjekordselt õhu välja laskimine, et midagi tehakse turvalisemaks.
Ainukene adekvaatne kommentaar tuleb Märt Põdralt aga teda ju avalikku meediasse ei lasta.
Kuigi on positiivne, et jõudsime puuduste tuvastamisel Treieriga eraldiseisvalt sisuliselt samale tulemusele, siiski jätab Tallinna Tehnikaülikooli doktorant tähelepanuta, et valimissüsteemide tasemel ei saa neid puudusi ületada auditeerimisega, mida ta käsitleb oma teadusartiklis testimise analoogia põhjal [5].
Isegi kui RVT koostaks 2027. aastaks auditeerimise skriptid [6], mis katavad väljatoodud 37 rünnet, ja testiks neid küllaldase hoolsusega, siis protokoll oma salajasuse nõudega ei võimalda audiitoril praktikas veenduda, et eraldi masinas jooksutatud skriptidele vaatamata ei viidud tegelikes masinates läbi võltsimist.
Kuigi Kristjan Düüna magistritööst [7] lähtuvalt selline täiendav kontroll 2024. aastal sisse viidi, ei ole kontroll osutunud mitte üksnes ebapiisavaks, vaid sellega tulid kaasa ka täiendavad tarkvaravead.
Lahendusena on pakutud otsast lõpuni kontrollitavuse (E2E‑V) rakendamist, mis tähendaks audiitori käsitööst sõltumatu tervikliku krüptoprotokolli loomist [8]. Sellise lahenduse valmimisest teatas 2017. aastal Tarvi Martens isiklikult ja kinnitas 2021. aastal, et seda on juba 3x edukalt rakendatud [9].
Väited sellise kontrolli olemasolust on lükatud korduvalt ümber sõltumatutes rahvusvahelistes raportites ja teaduskirjanduses, aga 2025. aasta kevadel Riigikogu korruptsioonikomisjonis püüdis RVT praegune juht Arne Koitmäe jätkuvalt eksitada jutuga väidetavatest "matemaatilistest kontrollidest" [10].
Kuigi kõik tegelikus kasutuses olevad arvutid on matemaatilised ja deterministlikud, ei välista see tarkvaravigu ega arvutite kasutamist manipulatsiooniks [11]. Võltsimise saab välistada ainult terviklik krüptograafiline protokoll, mis lubab kolmandatel osapooltel veenduda tulemuse korrektsuses iseseisvalt hangitud tõendite abil [12].
Isegi kui faktikontrolörid püüavad asetada valimispettuse tõendamise ülesannet eksperimentaalset netihääletust ebademokraatlikuks pidavate huvirühmade õlule [13], siis tegelik pettus ongi avalikkuse eksitamine kontrollide osas, mille puudumine ODIHR hinnangul "välistab sisuliselt vaatlejatel e‑hääletuse protsessi eesmärgipärase vaatlemise" [14].
kasutaja31416/12/25 09:53Ainukene adekvaatne kommentaar tuleb Märt Põdralt aga teda ju avalikku meediasse ei lasta.
"Märt Põder" ja "adekvaatne" käivad viisakas seltskonnas ühte lausesse ainult eitava kõneviisi kasutamise korral.
See e-hääletus on niikaua turvaline kuniks peale valimiste lõppemist keegi "audiitor" hakkab tulemusi timmima etteantud suunas.
Kohe näha, et Offf tarkvarast midagi ei jaga :slight_smile:
Kui kaksikvennad NAND ja NOR sulle tänaval vastu tulevad, proovi neid ikka eristada. Nad on küll sarnased, aga mitte üks ja seesama.
Kuhu on muidu jäänud jutt, et e-hääletus on matemaatiliselt nii turvaline, et selle auditeerimisel pole põhimõtteliselt mõtet?
Artiklist:
"Ma tegin hulga näidisvalimiskaste, kuhu ma igasse ühte tegin kunstlikult mingi vea sisse. Ja siis näitasin, et audiitorid saaksid neid kasutada õppimiseks, oma tööriistade kontrolliks, et kas need tööriistad on võimelised neid olukordi kinni püüdma," ütles ta.
Treier tuvastas kokku 37 võimalikku veastsenaariumi, millest omakorda kasutas eksperimendis 17. Audiitorite kontrolltööriist tuvastas neist vaid viis.
Näiteks ei tuvastanud kontrolltööriist olukorda, kus hääletuskasti oli lisatud märkamatu n-ö kummitushääl. Samuti luges süsteem kehtivaks e-hääle, kuigi valija oli oma valikut hiljem jaoskonnas pabersedeliga muutnud.
Treier rõhutas, et tema uurimistööst ei tohiks järeldada, et ta oleks tuvastanud rünnaku e-hääletamissüsteemi vastu või et tema leitud riskid oleksid realiseerunud.
Valimiskomisjoni juht muudab selle jutu sisu:
Valimisteenistuse juht rõhutas, et Treier ei tuvastanud turvaauke.
E-valimiskaste on võimalik muuta (lisada hääli) niimoodi et praegune süsteem seda ei tuvasta - mis see "turvaauk" siis veel peaks olema?
Kusjuures tarkvara kirjutanuna ma tean, et teatud tasemest teab tarkvara kirjutaja ka ise enamusi selliseid puudusi. Tavaliselt tuleb lihtsalt teha valik viimistletuse ja tähtaja vahel, ning näiteks ignoreerida sisemise ründe võimalust jms, kuna tavalises tarkvarakasutuses seda tüüpi asjade esinemine on suht haruldane.
Selline e-hääletuse teemaline grupp on siis asutatud:
https://www.facebook.com/groups/1177437837481681
Kui postitused mõttega läbi lugeda, siis peaks aru saama küll, et see e-hääletus Eesti moodi on suht kehvake.
Tundub, et opositsioon juhib, aga nagu me teame, siis e-hääled muudavad kõik!
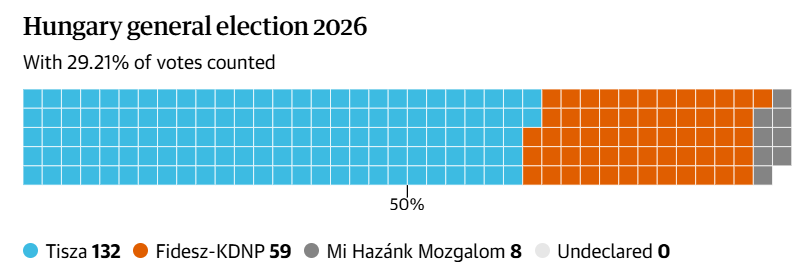
Ungari e hääletust vist ikka ei kasuta